El Esquema Nacional de Seguridad define los roles obligatorios del ENS, cuatro figuras diferenciadas: el responsable de la información, el responsable del servicio, el responsable de la seguridad y el responsable del sistema. La regla fundamental es que el responsable de la seguridad debe ser distinto del responsable del sistema, sin dependencia jerárquica entre ambos, para garantizar la separación de funciones.
Cuando una organización empieza a implantar el Esquema Nacional de Seguridad (ENS), uno de los primeros tropiezos llega al repartir los papeles. ¿Quién decide qué? ¿Puede el jefe de informática ser también el responsable de seguridad? ¿Dónde encaja el delegado de protección de datos? Estas dudas son comprensibles, porque el ENS exige una estructura organizativa concreta que no siempre coincide con la jerarquía habitual de una entidad.
En esta guía explico, con la norma en la mano, los cuatro roles que define el ENS, qué decide cada uno y por qué la separación entre el responsable de la seguridad y el responsable del sistema no es un capricho burocrático, sino una garantía de control. Si vienes de leer la guía completa del Esquema Nacional de Seguridad, aquí profundizamos en la parte organizativa que muchos proyectos descuidan.
¿Cuáles son los roles obligatorios del ENS y dónde están regulados?
La base normativa es el Real Decreto 311/2022, de 3 de mayo, por el que se regula el Esquema Nacional de Seguridad. Su artículo 11, titulado precisamente «Diferenciación de responsabilidades», obliga a que la política de seguridad de cada entidad identifique con claridad a los responsables de las siguientes funciones:
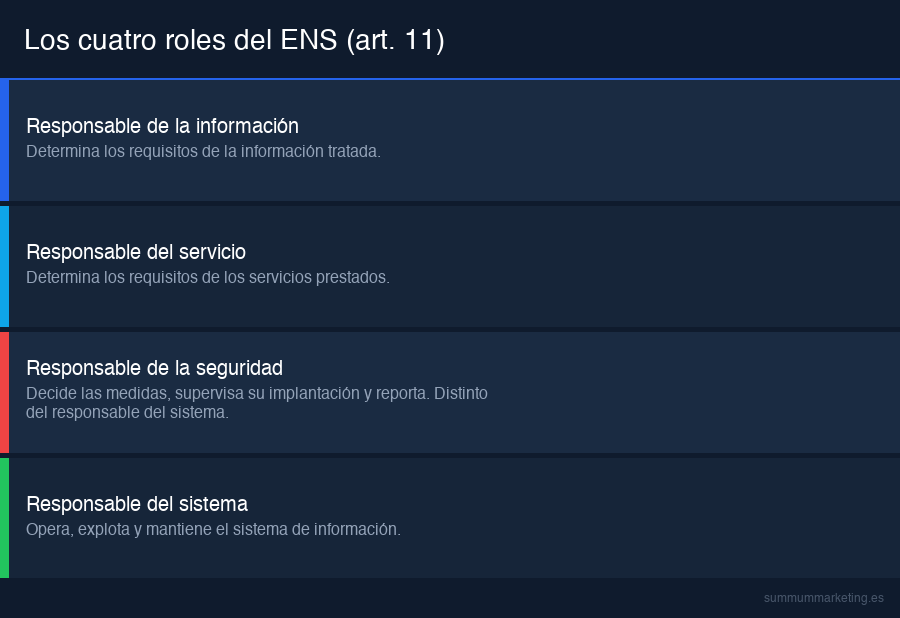
- Responsable de la información: determina los requisitos de la información tratada.
- Responsable del servicio: determina los requisitos de los servicios prestados.
- Responsable de la seguridad: determina las decisiones para satisfacer los requisitos de seguridad de la información y de los servicios, supervisa la implantación de las medidas necesarias y reporta sobre estas cuestiones.
- Responsable del sistema: por sí o a través de recursos propios o contratados, desarrolla la forma concreta de implementar la seguridad en el sistema y supervisa su operación diaria, pudiendo delegar en administradores u operadores bajo su responsabilidad (artículo 13.2.d).
El desarrollo concreto de cómo se organiza el proceso de seguridad lo encontramos en el artículo 13 del RD 311/2022, «Organización e implantación del proceso de seguridad». Y a un nivel más operativo, la guía CCN-STIC-801, «Esquema Nacional de Seguridad. Responsabilidades y Funciones» (última edición, junio de 2025), publicada por el Centro Criptológico Nacional, desarrolla en detalle cada figura, sus tareas y las relaciones entre ellas — la repaso más abajo con su propia estructura de niveles y sus nombramientos delegados. Esta guía es la referencia práctica que utilizo en cualquier proyecto de implantación, porque traduce la norma a una estructura de gobierno aplicable.
Conviene tener clara una idea de partida: estos cuatro roles son funciones, no necesariamente cuatro personas distintas. Una misma persona puede acumular varias de estas funciones, salvo en una combinación concreta que la norma prohíbe expresamente y que veremos más adelante.
¿Quién es el responsable de la información?
El responsable de la información es quien decide qué necesita la información para estar adecuadamente protegida. Dicho de otro modo, fija los requisitos de seguridad de la información en función de su valor para la organización: qué nivel de confidencialidad, integridad, trazabilidad y autenticidad exige cada conjunto de datos.
Es una figura de negocio, no técnica. Normalmente recae en quien tiene la responsabilidad última sobre los datos tratados: el titular de un área, un director de un departamento o el responsable funcional de un determinado tipo de información. Su decisión sobre los requisitos de la información condiciona después la categorización del sistema y, con ella, las medidas de seguridad que habrá que aplicar.
Un error frecuente es dejar este rol vacío o asignarlo por defecto al área de informática. No tiene sentido: el departamento técnico no es quien mejor conoce el valor de negocio de la información ni las consecuencias de su pérdida o difusión. Esa valoración corresponde a quien gestiona el dato desde la perspectiva de la actividad de la entidad.
¿Quién es el responsable del servicio?
El responsable del servicio es el equivalente al anterior, pero referido a los servicios que la entidad presta. Determina los requisitos de seguridad de cada servicio: cuánta disponibilidad necesita, qué nivel de continuidad es aceptable, qué tiempo máximo de interrupción puede tolerarse sin causar un perjuicio grave.
Pensemos en un servicio público electrónico, como la presentación telemática de una solicitud o la consulta de un expediente. El responsable del servicio es quien decide que ese servicio debe estar disponible en un horario determinado, que una caída prolongada tendría un impacto alto y que, por tanto, exige unas garantías concretas. De nuevo, es una decisión de negocio o de prestación, no técnica.
Tanto el responsable de la información como el del servicio alimentan la categorización del sistema. Sus exigencias, traducidas a niveles en las dimensiones de seguridad, determinan si el sistema es de categoría básica, media o alta, y eso a su vez fija el conjunto de medidas obligatorias. Si quieres entender cómo se estructuran esas medidas, lo explico en el artículo sobre los controles del ENS: marcos organizativo, operacional y de protección.
¿Quién es el responsable de la seguridad en el ENS?
El responsable de la seguridad es la figura central del ENS desde el punto de vista de la gestión. Según el artículo 13.2.c, le corresponde determinar las decisiones para satisfacer los requisitos de seguridad de la información y de los servicios, supervisar la implantación de las medidas necesarias y reportar sobre estas cuestiones a la dirección.
Es importante entender qué significa esto en la práctica. El responsable de la seguridad no opera el sistema ni configura los servidores. Su trabajo es decidir cómo se protege la información y el servicio para cumplir los requisitos que fijaron los responsables de la información y del servicio, vigilar que esas medidas se implanten de verdad y dar cuenta del estado de la seguridad. Es un rol de dirección y supervisión, no de ejecución técnica.
La guía CCN-STIC-801 equipara esta figura al CISO (Chief Information Security Officer) de la literatura anglosajona, y la sitúa como miembro del Comité de Seguridad Corporativa en las organizaciones que lo tengan. Verás el término CISO con frecuencia en pliegos y ofertas de servicios de seguridad; el ENS no exige que el puesto se llame así, solo que cumpla estas funciones y esta separación.
Entre sus funciones habituales están: mantener la política de seguridad alineada con la norma, impulsar el análisis de riesgos, validar la Declaración de Aplicabilidad, hacer seguimiento de las medidas, coordinar la respuesta ante incidentes y servir de interlocutor con la dirección y, en su caso, con el Centro Criptológico Nacional. Para que pueda desempeñar este papel necesita autoridad real y acceso directo a la dirección de la entidad.
La política de seguridad que da soporte a todo esto debe estar redactada con rigor, porque es el documento que nombra los roles y reparte las responsabilidades. Si tu organización trabaja también con la norma ISO 27001, conviene alinear ambos marcos desde la política de seguridad de la información (ISO 27001 y ENS) para no duplicar estructuras de gobierno.
¿Quién es el responsable del sistema?
El responsable del sistema es quien opera el sistema de información: se ocupa de su gestión, explotación y mantenimiento en el día a día. Es la figura más técnica de las cuatro y la que está más cerca de la infraestructura.
Sus tareas incluyen el desarrollo, la operación y el mantenimiento del sistema durante todo su ciclo de vida, la definición de su topología y sistema de gestión, la aplicación de los procedimientos operativos de seguridad y la suspensión del manejo de información o la prestación del servicio si detecta deficiencias graves de seguridad, comunicándolo al responsable de la seguridad. En entornos grandes este rol puede apoyarse en administradores de seguridad del sistema, que ejecutan tareas concretas bajo su dirección.
Aquí es donde aparece la regla de separación más conocida del ENS, y la que da sentido a todo el reparto de roles.
¿Por qué el responsable de la seguridad no puede ser el del sistema?
El artículo 11 del RD 311/2022 enuncia el principio de diferenciación y el artículo 13.3 lo concreta en una regla tajante: el responsable de la seguridad será distinto del responsable del sistema, y no existirá dependencia jerárquica entre ambos. Esta separación es el corazón del principio de diferenciación de responsabilidades.
La razón es de control. El responsable del sistema es quien opera, configura y mantiene; el responsable de la seguridad es quien supervisa que esa operación cumple los requisitos de seguridad y reporta sobre ello. Si ambas funciones recayeran en la misma persona, esa persona estaría supervisando su propio trabajo: sería juez y parte. La separación garantiza que quien vigila la seguridad no es quien decide cómo se ejecuta la operación, de manera que las deficiencias se detecten y se eleven, en lugar de quedar tapadas por conveniencia o por presión operativa.
La ausencia de dependencia jerárquica refuerza esta independencia. No basta con que sean dos personas: el responsable de la seguridad no puede estar subordinado al responsable del sistema (ni a la inversa), porque entonces la supervisión perdería su valor. Por eso el responsable de la seguridad debe reportar a la dirección o a un órgano de gobierno, no a la cadena técnica.
Es la misma lógica de separación de funciones que se aplica en otros ámbitos de control, como la auditoría interna frente a la operación, o la gestión de riesgos frente a la toma de decisiones de negocio. Quien ejecuta no se controla a sí mismo.
¿Se pueden acumular roles en una misma persona?
Sí, con un límite claro. Como los cuatro roles son funciones y no necesariamente cuatro personas, en organizaciones pequeñas es habitual y legítimo que una misma persona asuma varias de ellas. Por ejemplo, el responsable de la información y el del servicio pueden coincidir, o el responsable de la seguridad puede asumir tareas de coordinación adicionales.
La única combinación que la norma prohíbe con carácter general es la de responsable de la seguridad y responsable del sistema en la misma persona, por la razón de control que acabamos de ver. Ahora bien, el propio artículo 13.3 contempla una excepción: en situaciones excepcionales, y por una falta justificada de recursos, esas dos funciones podrán recaer en la misma persona o en personas con relación jerárquica entre sí. Pero esa excepción no es gratuita.
Cuando una entidad se acoge a ella, debe aplicar medidas compensatorias que garanticen la finalidad del principio de diferenciación de responsabilidades. Es decir, hay que demostrar que, pese a la acumulación, existe un mecanismo que preserva el control: por ejemplo, una supervisión externa, una auditoría reforzada, la intervención de un comité de seguridad o un reporte independiente a la dirección. La excepción se documenta, se justifica y se compensa; no se da por hecho.
| Rol | Qué decide o hace | Naturaleza | A quién reporta | Incompatibilidades |
|---|---|---|---|---|
| Responsable de la información | Determina los requisitos de seguridad de la información tratada. | Negocio / funcional | Dirección de la entidad | Compatible con el resto de roles. |
| Responsable del servicio | Determina los requisitos de seguridad de los servicios prestados. | Negocio / prestación | Dirección de la entidad | Compatible con el resto de roles. |
| Responsable de la seguridad | Decide cómo satisfacer los requisitos de seguridad, supervisa la implantación de medidas y reporta. | Dirección / supervisión | Dirección u órgano de gobierno (sin pasar por la cadena técnica) | Incompatible con responsable del sistema (salvo excepción justificada con medidas compensatorias). |
| Responsable del sistema | Opera el sistema: gestión, explotación y mantenimiento. | Técnica / operativa | Estructura técnica de la entidad | Incompatible con responsable de la seguridad (salvo excepción justificada con medidas compensatorias). |
Asignación mínima de roles: quién asume qué según el tamaño
El Real Decreto 311/2022 no fija un número mínimo de personas. Fija una incompatibilidad, y de ella se deduce la aritmética: como los cuatro papeles son funciones, sobre el papel bastarían dos personas, una con información, servicio y seguridad, y otra con el sistema.
El problema es que el artículo 13.3 prohíbe dos cosas, no una. Prohíbe que el responsable de la seguridad y el del sistema sean la misma persona, y prohíbe además que exista dependencia jerárquica entre ambos. Ese segundo requisito descoloca a las entidades pequeñas, porque la asignación intuitiva lo incumple casi siempre: si la gerencia asume la seguridad y el único informático de la casa es el responsable del sistema, el informático depende de la gerencia y la separación se ha roto sin que nadie lo note. El artículo lo trata como situación excepcional que exige medidas compensatorias, igual que si ambas funciones recayeran en una sola persona.
De ahí sale este reparto orientativo, que no sustituye al análisis de riesgos: sirve para ver dónde va a chirriar la estructura.
| Tamaño de la entidad | Información | Servicio | Seguridad | Sistema | Dónde suele romperse |
|---|---|---|---|---|---|
| Micro, con una sola persona técnica | Gerencia o secretaría | Gerencia o secretaría | Gerencia o secretaría | Técnico interno | El técnico depende de quien asume la seguridad: es la excepción del art. 13.3, con medidas compensatorias documentadas |
| Pequeña, con área TIC de una o dos personas | Titular del área que trata el dato | Titular del área que presta el servicio | Persona ajena a TIC, con reporte a dirección | Jefatura de TIC | Que el rol de seguridad acabe colgando del organigrama técnico |
| Mediana, con TIC propia | Cada titular de área | Cada titular de servicio | Figura dedicada, fuera de TIC | Jefatura de sistemas | Que la «figura dedicada» sea el mismo jefe de sistemas con otro sombrero |
| Municipio sin recursos propios | Alcaldía o secretaría | Alcaldía o secretaría | Entidad comarcal o provincial (art. 12.5) | Proveedor, con POC de seguridad (art. 13.5) | Dar por hecho que al externalizar se traslada la responsabilidad |
La última fila tiene apoyo expreso en la norma: el artículo 12.5 permite que los municipios dispongan de una política de seguridad común elaborada por la entidad local comarcal o provincial que asuma la responsabilidad de la seguridad de la información de los sistemas municipales. Es la vía prevista para el ayuntamiento que no puede sostener cuatro figuras por sí solo.
Antes de repartir conviene saber en qué categoría estás, porque de ella dependen las medidas exigibles: puedes hacerte una idea con el autodiagnóstico ENS, y el encaje completo está en la guía del Esquema Nacional de Seguridad.
Cómo se nombra a cada responsable
Nombrar no es enviar un correo. La designación es una medida de seguridad con nombre propio, org.1, en el marco organizativo del anexo II, y aplica en las tres categorías, básica, media y alta. No hay entidad lo bastante pequeña como para librarse.
Lo que org.1 exige que precise la política es concreto: los roles o funciones de seguridad, con los deberes y responsabilidades de cada cargo y el procedimiento para su designación y renovación [org.1.3], más la estructura del comité o comités de seguridad con su ámbito de responsabilidad y las personas integrantes [org.1.4]. El artículo 12.1.c repite la exigencia en el articulado.
Qué debe contener el documento de nombramiento
Ese «procedimiento para su designación y renovación» es la parte que más veces falta. Una política que nombra los cuatro roles pero no dice quién los designa ni cada cuánto se revisan deja la medida a medias. Estos son los ocho campos que el auditor busca, y que caben en una hoja:
| Campo | Qué se escribe | Base |
|---|---|---|
| Quién designa | [CARGO CON COMPETENCIA] | org.1.3 y art. 12.1.c |
| A quién se designa | [NOMBRE Y APELLIDOS] y [CARGO] | anexo III, 1.1.c) |
| Para qué rol | [INFORMACIÓN / SERVICIO / SEGURIDAD / SISTEMA] | art. 11.1 |
| Alcance | [SISTEMAS Y SEDES] | art. 12.1 |
| Desde cuándo y hasta cuándo | [FECHA DE EFECTO] · [REVISIÓN CADA X MESES] | org.1.3 |
| Formación y experiencia exigidas al puesto | [REQUISITOS] | art. 16.3 |
| Cómo se le informa de sus deberes | [SESIÓN / ACUSE DE RECIBO] | art. 15.1, personal propio o ajeno |
| Suplencia prevista | [NOMBRE], comprobando que no queda bajo la cadena técnica | art. 13.3 |
Todo ello va al mismo documento, y por eso merece la pena redactarlo bien: lo desarrollo en cómo redactar la política de seguridad de la información del ENS.
Lo que la política de seguridad tiene que decir sobre los nombramientos
El nombramiento no se agota en una firma. El artículo 12.1 del Real Decreto 311/2022 enumera los extremos que el instrumento que apruebe la política de seguridad debe incluir como mínimo, y su letra c) pide «los roles o funciones de seguridad, definiendo para cada uno, sus deberes y responsabilidades, así como el procedimiento para su designación y renovación». No basta con decir quién es el responsable de la seguridad: hay que dejar escrito cómo se le designa y cómo se le renueva.
La letra d) del mismo apartado añade otra pieza que casi nunca aparece en las políticas que reviso: «la estructura y composición del comité o los comités para la gestión y coordinación de la seguridad, detallando su ámbito de responsabilidad y la relación con otros elementos de la organización». Por eso el comité de seguridad no es un adorno de gobernanza: si tu política no describe su composición y su ámbito, le falta un contenido que la norma exige.
Y el reparto de atribuciones tampoco se improvisa. El artículo 11.3 encarga a la política «detallar las atribuciones de cada responsable y los mecanismos de coordinación y resolución de conflictos». Lo que un auditor busca aquí es concreto: si el responsable de la seguridad y el del sistema no se ponen de acuerdo sobre una medida, ¿quién decide, y dónde está escrito que decide?
La certificación personal que aún no existe
El artículo 13.4 del Real Decreto 311/2022 dice que «una Instrucción Técnica de Seguridad regulará el Esquema de Certificación de Responsables de la Seguridad, que recogerá las condiciones y requisitos exigibles a esta figura». Esa instrucción técnica todavía no se ha publicado: a 10 de septiembre de 2026, las únicas instrucciones técnicas de seguridad con rango publicado en el BOE son las de conformidad, informe del estado de la seguridad, auditoría y notificación de incidentes.
La consecuencia práctica es doble. Nadie puede exigirte hoy una certificación personal de responsable de seguridad del ENS, porque no existe el esquema que la expediría. Y si un pliego o un proveedor te la pide, lo que está pidiendo es otra cosa: una certificación privada de mercado o una titulación, que no es la del artículo 13.4.
¿Qué aporta la guía CCN-STIC-801 a los roles y responsabilidades del ENS?
La guía CCN-STIC-801, «Esquema Nacional de Seguridad. Responsabilidades y Funciones», del Centro Criptológico Nacional, es el desarrollo práctico de los artículos 11 y 13 del RD 311/2022 que hemos visto hasta aquí. Su versión vigente es de junio de 2025 y se aplica a todas las entidades del sector público y a los prestadores privados del artículo 2.3 del ENS, con un objetivo declarado: proponer un marco de referencia que cada organización debe particularizar en su propia política de seguridad, no una plantilla única para copiar.
La guía organiza los cuatro roles en los mismos tres niveles que he seguido en este artículo: nivel de gobierno (responsables de la información y del servicio), nivel de supervisión (responsable de la seguridad) y nivel operativo (responsable del sistema). El Comité de Seguridad se trata aparte, en su propio bloque, como el órgano que instrumentaliza la coordinación entre esos niveles.
Más allá de los cuatro roles, la CCN-STIC-801 detalla dos bloques que muchas políticas de seguridad dejan a medias:
- Nombramientos delegados. Además de designar a los cuatro responsables titulares, la Dirección puede nombrar responsables delegados de la seguridad y del sistema —a propuesta de cada responsable titular correspondiente— y administradores de la seguridad y del sistema, junto con sus propios delegados, a propuesta del responsable de la seguridad y del responsable del sistema respectivamente. El procedimiento de todos estos nombramientos debe constar en la política de seguridad y tener carácter formal.
- Dos comités, no uno. En organizaciones de tamaño significativo, la guía distingue el Comité de Seguridad Corporativa —que alinea seguridad física, de la información, cumplimiento normativo y continuidad de negocio, con su propio secretario, al que suele llamarse Responsable de la Seguridad Corporativa o CSO— del Comité de Seguridad de la Información, que depende del anterior y es el que coordina específicamente la seguridad de la información bajo el ENS. En entidades pequeñas, la guía admite incluso que el propio Comité de Seguridad de la Información sea el órgano colegiado que ejerce como responsable de la información y del servicio.
La edición de junio de 2025 añade también un apartado sobre cómo encaja este modelo de gobierno con otra normativa: recuerda que, a la fecha de redacción de la guía, la Directiva NIS2 y la de resiliencia de entidades críticas (CER) estaban pendientes de transposición en España; recoge el criterio de la AEPD según el cual el delegado de protección de datos puede coincidir, de forma excepcional, con el responsable de la seguridad en organizaciones que por tamaño y recursos no puedan separar ambas funciones, siempre que se documente y se garantice su independencia; y, para las entidades que desplieguen sistemas de inteligencia artificial, señala que el responsable de la seguridad del ENS debe conocerlos antes de su implantación para valorar los riesgos, en línea con el Reglamento (UE) 2024/1689, de aplicación general desde el 2 de agosto de 2026.
El resto de guías de la serie 800 aplicables al ENS —auditoría, valoración de sistemas, medidas de implantación, plan de adecuación— las repaso una a una en el artículo sobre las instrucciones técnicas de seguridad del ENS.
¿Dónde encaja el Comité de Seguridad de la Información?
El comité de seguridad no es uno de los cuatro responsables del artículo 11, y por eso mucha gente lo trata como una buena práctica opcional. No lo es. El artículo 12.1.d) incluye entre los extremos mínimos de la política de seguridad «la estructura y composición del comité o los comités para la gestión y coordinación de la seguridad, detallando su ámbito de responsabilidad y la relación con otros elementos de la organización». La norma habla en plural, «el comité o los comités», porque no impone un modelo único: una organización pequeña puede resolverlo con un solo órgano y una grande necesitará varios.
La diferencia práctica con los cuatro responsables es de naturaleza. Los responsables son funciones con atribuciones propias y con un régimen de separación que la norma exige. El comité es el sitio donde esas funciones se coordinan y donde se resuelven los desacuerdos que el artículo 11.3 obliga a prever. Un comité sin responsables designados no arregla nada; unos responsables sin comité funcionan hasta el primer conflicto.
Su utilidad es notable en entidades de cierto tamaño: reúne a la dirección, a los responsables de la información y del servicio, al responsable de la seguridad y, según el caso, a otras figuras como el delegado de protección de datos. Es también el órgano donde se aprueban la política de seguridad y las grandes líneas del programa, y donde se rinde cuentas del estado de la seguridad. La guía CCN-STIC-801 (que repaso en detalle en el apartado dedicado a esa guía) lo trata en un bloque propio, distinto de los tres niveles de responsables, y en organizaciones grandes lo sitúa dependiendo del Comité de Seguridad Corporativa.
Si tu organización está empezando, no necesitas montar un comité elaborado desde el primer día, pero sí conviene prever cómo se coordinarán las decisiones. En proyectos de consultoría de implantación del ENS suelo recomendar definir el comité en la propia política, aunque al principio se reúna con una frecuencia modesta.
¿Es lo mismo el responsable de la seguridad que el DPO?
No, y conviene insistir en ello porque es una confusión frecuente. El responsable de la seguridad del ENS y el delegado de protección de datos (DPO) del Reglamento General de Protección de Datos son figuras distintas, con marcos normativos, funciones y objetivos diferentes.
El responsable de la seguridad vela por la seguridad de los sistemas de información y los servicios conforme al ENS: confidencialidad, integridad, disponibilidad, autenticidad y trazabilidad de toda la información y los servicios, sean datos personales o no. El DPO, en cambio, supervisa el cumplimiento de la normativa de protección de datos personales y actúa como punto de contacto con la autoridad de control y con los interesados. Su perímetro es el dato personal; el del responsable de la seguridad, todo el sistema.
Pueden y deben coordinarse, porque la seguridad de la información es uno de los pilares de la protección de datos, pero no se sustituyen ni deben concentrarse sin más en la misma persona sin valorar conflictos de funciones. Si quieres entender bien la figura del delegado, lo desarrollo en el artículo sobre el delegado de protección de datos: cuándo es obligatorio y qué funciones tiene.
Externalizar la función, no la responsabilidad
Es la duda que más aparece en las entidades pequeñas, y la respuesta corta es que se puede apoyar la función en un tercero pero no trasladar la responsabilidad. El artículo 13.5 prevé para los servicios externalizados que la organización prestataria designe un POC (Punto o Persona de Contacto) para la seguridad, y cierra con la frase que zanja la discusión: todo ello sin perjuicio de que la responsabilidad última resida en la entidad del sector público destinataria de los servicios. Contratar a un tercero no vacía la figura interna.
Quién puede ser ese POC, qué exige el auditor cuando la función está fuera, qué vías hay y qué se pierde con cada una lo desarrollo entero en una guía específica sobre externalizar el responsable de seguridad del ENS. Aquí basta con el efecto sobre el reparto: el rol no desaparece del organigrama por contratarlo fuera, y el proveedor tampoco se libra de tener los suyos, porque el artículo 2.3 le extiende la obligación de contar con la política de seguridad del artículo 12 —y si la política es obligatoria, los roles que debe identificar también, como detallo en ENS para proveedores.
Qué comprueba el auditor sobre los roles
El anexo III enumera qué se constata en la auditoría, y tres de sus seis puntos van directos al reparto de funciones:
- Que la política define los roles y funciones de los responsables del sistema, la información, los servicios y la seguridad.
- Que existen procedimientos para la resolución de conflictos entre dichos responsables.
- Que se han designado personas para dichos roles a la luz del principio de diferenciación de responsabilidades.
Definir no basta: hay que designar. Y designar no basta: hay que tener previsto qué ocurre cuando el responsable de la seguridad pide una medida que el del sistema considera inviable. Ese procedimiento de resolución de conflictos, que enlaza con el mandato del artículo 11.3, es el que con más frecuencia falta en las políticas que reviso. La auditoría se sustenta en evidencias, y una de ellas es el examen del personal afectado: un rol asignado a alguien que no sabe que lo tiene se cae en la primera entrevista.
Un apunte sobre la categoría básica, porque es donde más gente se confunde. El ciclo del artículo 31.1 —al menos cada dos años— alcanza a todos los sistemas comprendidos en el ámbito de aplicación del real decreto, sin distinguir categoría. Lo que cambia es cómo se cumple: el anexo III, apartado 2.1.a), dice que los sistemas de categoría básica «no necesitarán realizar una auditoría» y que basta una autoevaluación del propio personal que administra el sistema, con el resultado documentado. En básica no hay auditor externo, pero sí hay ciclo, sí hay documento y sí hay que repetirlo.
Y hay un detalle de ese mismo anexo que afecta directamente al reparto de roles: esos informes serán analizados por el responsable de la seguridad, que elevará las conclusiones al responsable del sistema para que adopte las medidas correctoras. Incluso en el escalón más bajo la norma da por hecho que son dos personas distintas; si coinciden, el circuito se cierra sobre sí mismo. Preparar esa revisión con tiempo es lo que trato en auditoría del ENS, y el resto de guías del clúster está en el hub de cumplimiento ENS.
Cómo aterrizar los roles en tu organización
La teoría es clara; lo difícil es llevarla a una entidad real sin generar fricción. Algunas pautas que aplico al definir la estructura de roles del ENS:
- Nombrar por escrito. Los cuatro roles se identifican en la política de seguridad, con nombres y apellidos o, al menos, con cargos concretos. Un rol sin titular no existe a efectos de cumplimiento.
- Respetar la separación seguridad/sistema. Antes de asignar, comprueba que el responsable de la seguridad no es el responsable del sistema ni depende de él jerárquicamente. Si no hay más remedio, documenta la excepción y diseña las medidas compensatorias.
- Dar autoridad al responsable de la seguridad. Necesita reportar a la dirección y capacidad real para impulsar medidas. Un responsable de seguridad sin acceso a la dirección es una figura decorativa.
- Coordinar con protección de datos. Define cómo se relacionan el responsable de la seguridad y el DPO, sin confundir sus papeles.
- Apoyarse en la guía CCN-STIC-801. Es la referencia que detalla funciones, relaciones y modelos de organización según el tamaño de la entidad.
Este reparto de funciones es uno de los puntos que más se revisan en una auditoría del ENS, porque es fácil de comprobar y muy revelador del grado de madurez de la organización. Lo mismo ocurre cuando se integra con un sistema de gestión basado en la ISO 27001: ambos marcos exigen una asignación clara de responsabilidades de seguridad, y conviene unificarla para no mantener dos estructuras paralelas.
Trabajo estos proyectos desde Castilla y León y Las Palmas, acompañando a entidades en la definición de su estructura organizativa de seguridad y en la implantación completa del ENS.
Preguntas frecuentes
¿Qué roles define el ENS?
El Esquema Nacional de Seguridad, en sus artículos 11 y 13.2 del RD 311/2022, define cuatro roles: el responsable de la información (fija los requisitos de la información), el responsable del servicio (fija los requisitos de los servicios), el responsable de la seguridad (decide cómo satisfacer los requisitos de seguridad, supervisa y reporta) y el responsable del sistema (opera el sistema). Son funciones diferenciadas que la política de seguridad de cada entidad debe identificar con claridad.
¿Qué diferencia hay entre responsable del sistema y del servicio?
El responsable del servicio es una figura de negocio que determina los requisitos de seguridad de los servicios prestados (disponibilidad, continuidad, impacto de una interrupción). El responsable del sistema es una figura técnica que opera el sistema de información: su gestión, explotación y mantenimiento. Uno fija qué necesita el servicio; el otro hace funcionar la infraestructura que lo soporta.
Nombrar los roles es fácil; sostenerlos es lo que cuesta. Si quiere apoyo para que no se quede en un organigrama, así trabajo la consultoría ENS.
¿Cuántas personas hacen falta como mínimo para cubrir los roles del ENS?
La norma no fija un número. Como los cuatro roles son funciones acumulables salvo la pareja seguridad/sistema, en teoría bastan dos personas. En la práctica hay que comprobar además que entre esas dos no exista dependencia jerárquica, porque el artículo 13.3 la prohíbe igual que la coincidencia en la misma persona. Si el responsable del sistema depende de quien asume la seguridad, estás en la excepción y necesitas medidas compensatorias justificadas y documentadas.
¿Puede una empresa externa ser el responsable de la seguridad de un ayuntamiento?
Puede prestar el servicio y aportar el POC de seguridad que exige el artículo 13.5, pero la responsabilidad última sigue residiendo en la entidad del sector público destinataria. Para municipios pequeños, el artículo 12.5 prevé además que la entidad local comarcal o provincial asuma la responsabilidad de la seguridad de la información de los sistemas municipales mediante una política común.
¿Hay que certificarse como responsable de seguridad del ENS?
El artículo 13.4 anuncia una Instrucción Técnica de Seguridad que regulará el Esquema de Certificación de Responsables de la Seguridad. A la fecha de este artículo esa instrucción no figura entre las publicadas, de modo que el requisito está previsto en la norma pero pendiente de desarrollo. Lo exigible hoy es que la organización determine los requisitos de formación y experiencia del puesto, conforme al artículo 16.3.
¿Qué es la guía CCN-STIC-801?
Es la guía «Esquema Nacional de Seguridad. Responsabilidades y Funciones», publicada por el Centro Criptológico Nacional (última edición, junio de 2025). Desarrolla de forma práctica los artículos 11 y 13 del RD 311/2022: qué hace cada uno de los cuatro responsables, cómo se nombran ellos y sus delegados, cómo se coordinan a través de los comités de seguridad y cómo encaja ese modelo con normativa como la protección de datos, la NIS2 o la inteligencia artificial.
¿Es obligatorio aplicar la guía CCN-STIC-801?
La guía en sí es una «Guía de Seguridad de las TIC» de aplicación recomendada, no una Instrucción Técnica de Seguridad de las publicadas en el BOE. Lo obligatorio es lo que fija el RD 311/2022 en sus artículos 11 y 13: designar los cuatro roles y respetar la separación entre seguridad y sistema. La CCN-STIC-801 es la referencia que un auditor va a esperar que hayas seguido para cumplir esa obligación, aunque formalmente puedas justificar un modelo propio equivalente.
¿Qué pasa si el responsable de la seguridad deja la organización?
La política debe recoger el procedimiento de designación y renovación de los roles, según org.1.3 y el artículo 12.1.c. Una vacante prolongada deja sin cubrir una medida exigible en las tres categorías, y es un hallazgo fácil de detectar porque se comprueba con el anexo de nombramientos y una entrevista. Conviene nombrar por cargo además de por persona, prever suplencia y comprobar que quien suple no queda bajo la cadena técnica.
¿Tiene que existir un comité de seguridad en el ENS?
La norma no impone un comité con una composición concreta, pero sí obliga a que la política de seguridad describa «la estructura y composición del comité o los comités para la gestión y coordinación de la seguridad, detallando su ámbito de responsabilidad y la relación con otros elementos de la organización», según el artículo 12.1.d) del Real Decreto 311/2022. Si tu política no dice nada del comité, le falta un contenido mínimo exigido.
¿Quién decide la categoría del sistema, el responsable de la seguridad o el de la información?
Los dos, en momentos distintos. El artículo 41.1 atribuye las valoraciones de impacto al responsable o responsables de la información o de los servicios afectados. El artículo 41.2 atribuye la determinación de la categoría del sistema, a partir de esas valoraciones, al responsable o responsables de la seguridad. Valorar y categorizar son actos distintos y de manos distintas.
¿Puedo nombrar responsable de la seguridad a alguien de la empresa que me presta el servicio?
No como responsable. En servicios externalizados, el artículo 13.5 obliga a la organización prestataria a designar un POC de seguridad, que será su propio responsable de seguridad, formará parte de su área o tendrá comunicación directa con ella. Pero el mismo apartado cierra la puerta: «todo ello sin perjuicio de que la responsabilidad última resida en la entidad del sector público destinataria de los citados servicios». Se externaliza la función, nunca la responsabilidad.
Fuentes
- Real Decreto 311/2022, de 3 de mayo, por el que se regula el Esquema Nacional de Seguridad (BOE-A-2022-7191) — artículo 11, «Diferenciación de responsabilidades».
- Artículo 13 del RD 311/2022, «Organización e implantación del proceso de seguridad» (Soporte ENS, Centro Criptológico Nacional).
- Guía CCN-STIC-801, «Esquema Nacional de Seguridad. Responsabilidades y Funciones» (Centro Criptológico Nacional, edición de junio de 2025).
- Real Decreto 311/2022, de 3 de mayo, por el que se regula el Esquema Nacional de Seguridad, texto consolidado (BOE-A-2022-7191): artículos 2.3, 11, 12.1, 12.5, 13.2 a 13.5, 15.1 y 16.
- Anexo II del RD 311/2022, marco organizativo, medida org.1 «Política de seguridad», requisitos org.1.3 y org.1.4.
- Anexo III del RD 311/2022, «Auditoría de la seguridad», apartados 1.1, 1.2 y 2.1.
- Relación oficial de Instrucciones Técnicas de Seguridad publicadas, portal del ENS del Centro Criptológico Nacional (consultada el 31-07-2026).
Herramientas gratuitas relacionadas
Sin registro y con fuentes oficiales. Comprueba tu caso en 2 minutos.